تكتشف المدونة السر الأمني وراء عدم تذكر أنظمة الذكاء الاصطناعي لمعلومات البائعين الجدد عند دفع الفواتير، وهو أمر حيوي لمنع الاحتيال. هذا «النسيان» ليس خطأ، بل ميزة أساسية للحفاظ على سلامة المعاملات.
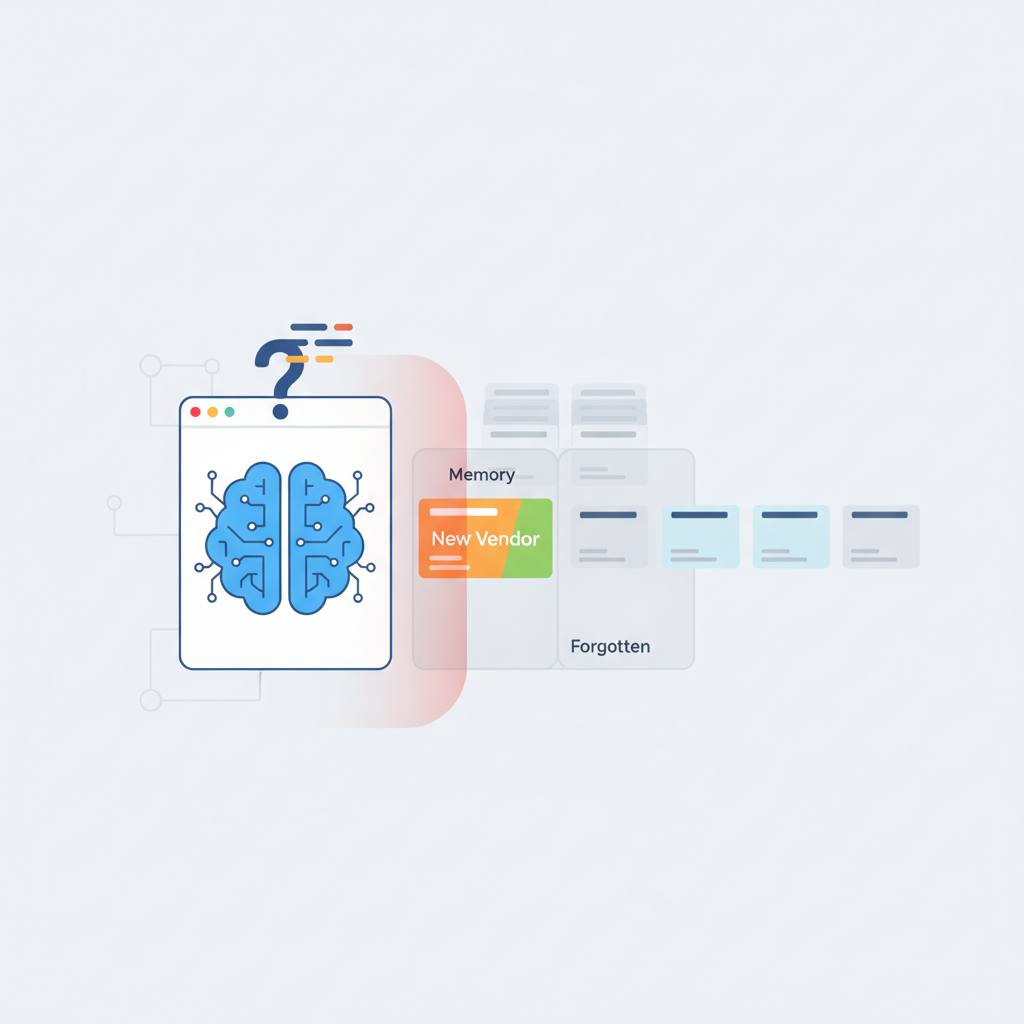
في عالم التكنولوجيا، غالبًا ما نعتبر «الذاكرة» ميزة قيمة، لكن بالنسبة لأنظمة الذكاء الاصطناعي التي تدير مدفوعات الفواتير، فإن «النسيان» يمكن أن يكون أعظم أداة دفاعية لها! تخيل أن لديك نظام ذكاء اصطناعي يدير فواتير شركتك؛ مهمته هي التأكد من دفع الفواتير الصحيحة، وفي الوقت الصحيح، وللجهة الصحيحة. ولكن عندما تصل فاتورة من مورد لم تتعامل معه الشركة من قبل، فإن هذا النظام يتجاهل تمامًا أي ذاكرة سابقة ويعيد قائمة فارغة. قد يبدو هذا كخطأ برمجي، أليس كذلك؟ في الحقيقة، إنها ميزة أمنية بالغة الأهمية تحميك من الاحتيال.
ماذا يعني هذا بالنسبة لك ولشركتك؟ يعني أن أنظمة الدفع الذكية مثل «LedgerMind» مصممة بحكمة فائقة. بدلاً من محاولة تخمين أو ربط معلومات مورد جديد بموردين آخرين «مشابهين»، فإنها تتجاهل تمامًا أي ذاكرة. هذا يحمي شركتك من أن يتم خداعها من قبل محتالي الفواتير الذين قد يحاولون انتحال صفة موردين موثوقين أو إنشاء موردين وهميين.
كيف يعمل هذا؟ عندما تمر الفاتورة عبر نظام الدفع، فإنها تمر بخطوات مثل التحقق من أمر الشراء، واستلام البضائع، ومن ثم «استدعاء الذاكرة». هنا تكمن النقطة الحاسمة: إذا لم يتم دفع أي فاتورة سابقة لهذا المورد المحدد، فإن النظام ببساطة «يرفض» استدعاء أي ذاكرة. تخيل أنك تسأل بنكًا عن مورد لم يسمع به من قبل؛ إذا حاول البنك «المساعدة» بتقديم معلومات عن موردين «مشابهين» – ربما في نفس الفئة أو بنفس الشروط – فهذا يمكن أن يكون خطيرًا جدًا. فقد يمنح موردًا جديدًا تمامًا سمعة جيدة لا يستحقها، مما يفتح الباب أمام محاولات الاحتيال، خاصة تلك التي تستهدف تفاصيل الحسابات المصرفية.
لهذا السبب، فإن الأنظمة الذكية مثل «Hindsight»، والتي توفر الذاكرة لأنظمة الدفع، يجب أن تكون مقيدة بشدة. إن وظيفة «recallVendorMemory» مصممة خصيصًا لعدم «السؤال» عن أي ذاكرة إذا كان سجل الموردين الرئيسي يوضح أننا لم نتعامل مع هذا المورد من قبل. هذا يعني لا توجد روابط «مفيدة» خاطئة، ولا توجد ثقة مصطنعة. الثقة، في عالم المدفوعات، يجب أن تأتي من تاريخ محدد وواضح مع المورد نفسه. هذا النهج يضمن أن كل قرار دفع يستند إلى حقائق موثوقة ومحددة، مما يحافظ على أمان أموال شركتك.