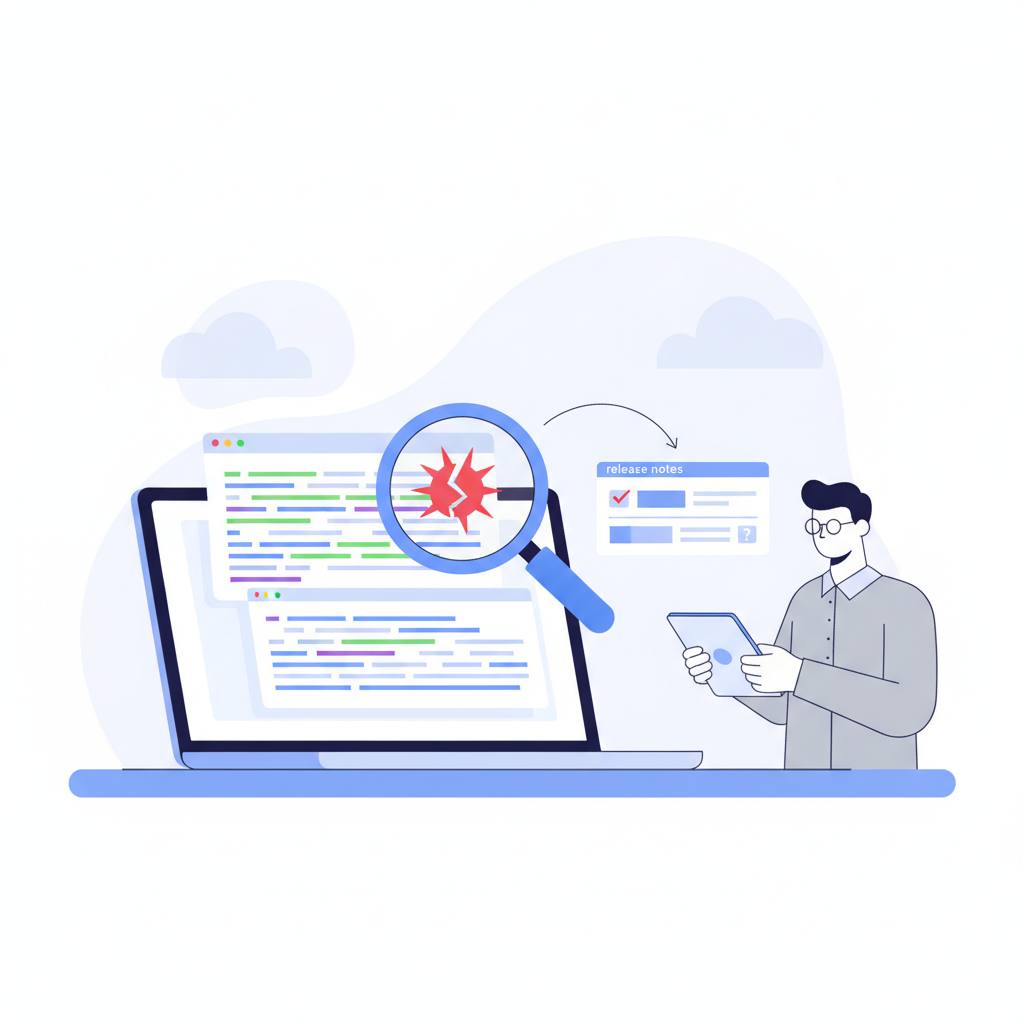
هل ترغب في اكتشاف الثغرات الأمنية في البرمجيات قبل انتشار أخبارها؟ يكشف خبراء الأمن عن عيوب حرجة من خلال قراءة ملاحظات الإصدار بعناية، غالباً قبل أسابيع من إعلانات CVE الرسمية. يمنحك هذا النهج الاستباقي ميزة كبيرة في تحديد المشكلات المحتملة قبل الجميع.
يا رفاق في عالم التقنية! هل سئمتم من مطاردة الثغرات الأمنية بعد أن تُعلن للعالم كله؟ إليكم نصيحة من الخبراء: يمكنكم اكتشاف هذه الثغرات قبل ظهورها في قوائم CVE الرسمية، وذلك ببساطة عبر قراءة «ملاحظات الإصدار» بعين المدقق الأمني.
ماذا يعني هذا بالنسبة لك؟ حسناً، إذا كنت مطوراً، مهتماً بالأمان، أو حتى مجرد مستخدم يحرص على تحديث برامجه، فإن فهم هذه الطريقة يمنحك قوة هائلة. بدلاً من مجرد التفاعل مع المشكلات بعد حدوثها، يمكنك تحديد نقاط الضعف المحتملة مسبقاً، مما يحافظ على أنظمتك وبياناتك في مأمن أكبر.
تقليدياً، يراقب الكثيرون موجزات CVE لتحديد الثغرات. لكن الحقيقة هي أن كل ثغرة CVE يسبقها عادةً تغيير في الكود، وتحديث، وملاحظة إصدار. هذه الملاحظات غالباً ما تُنشر قبل أسابيع من الإعلان الرسمي عن الثغرة. تخيل لو كنت تستطيع رؤية المشكلة قبل أن يراها الآخرون! هذا هو جوهر الفكرة. عند تحليل هذه الملاحظات بعين ناقدة، فإنك لا تتفاعل وحسب؛ بل تكتشف المشكلات قبل الجميع.
عندما يقوم مشروع برمجي بتضمين آلية مصادقة جديدة، يراها معظم الناس كخطوة لتعزيز الأمان. لكن المدقق الخبير يراها كـ«مسار كود جديد تماماً يحدد من يدخل»، وقد كُتب تحت ضغط الوقت وشُحن دون أن يتعرض للهجوم بعد. خذ على سبيل المثال دالة 'checkAutoType' في مكتبة Fastjson الشهيرة في Java. أُضيفت كبوابة أمان، لكنها تحولت إلى خارطة طريق للثغرات، حيث تم تجاوزها مراراً وتكراراً لسنوات، وكل تجاوز كان يُصبح ثغرة CVE جديدة. هذا يوضح كيف أن الدفاع نفسه يمكن أن يكشف عن مواضع الاستهداف.
إذاً، ما هي الإشارات التي يجب البحث عنها في ملاحظات الإصدار؟
1. **آليات المصادقة الجديدة:** كما ذكرنا، تحقق من كيفية مقارنة السلاسل، ونقص حدود المعدل، والسلوكيات الافتراضية. غالباً ما تغطي هذه الآليات نقاط الدخول الرئيسية، لكنها قد تتجاهل واجهات برمجة التطبيقات الداخلية الجديدة.
2. **اللغة الغامضة حول 'التعزيز':** عندما يذكر الإصدار تحسينات أمنية عامة دون تفاصيل، فقد يكون ذلك إصلاحاً صامتاً. قد تكون المشاريع تفعل ذلك لكسب الوقت قبل الكشف الكامل. مهمتك هنا هي مقارنة أكواد الإصدارات للعثور على التغيير المحدد والبحث عن مسارات كود أخرى مشابهة لم تحصل على نفس الإصلاح.
3. **تحديث التبعيات (خاصة المحللات - Parsers):** إذا رأيت جملة بسيطة مثل «ترقية التبعية X»، وخاصة إذا كانت X هي مكتبة تحليل، فهذه علامة تستدعي الانتباه. قد تخفي هذه الترقية تغييرات كبيرة في كيفية معالجة البيانات، مما قد يخلق ثغرات جديدة.
باختصار، تعلم قراءة ملاحظات الإصدار بعين ناقدة ومحللة. ابحث عن التغييرات الأمنية الجديدة، والتحسينات الغامضة، وتحديثات المكونات الأساسية. هذا النهج يضعك في موقع الريادة، مما يجعلك مكتشفاً للثغرات، وليس مجرد قارئ لها. ابقَ آمناً وذكياً!
ماذا يعني هذا بالنسبة لك؟ حسناً، إذا كنت مطوراً، مهتماً بالأمان، أو حتى مجرد مستخدم يحرص على تحديث برامجه، فإن فهم هذه الطريقة يمنحك قوة هائلة. بدلاً من مجرد التفاعل مع المشكلات بعد حدوثها، يمكنك تحديد نقاط الضعف المحتملة مسبقاً، مما يحافظ على أنظمتك وبياناتك في مأمن أكبر.
تقليدياً، يراقب الكثيرون موجزات CVE لتحديد الثغرات. لكن الحقيقة هي أن كل ثغرة CVE يسبقها عادةً تغيير في الكود، وتحديث، وملاحظة إصدار. هذه الملاحظات غالباً ما تُنشر قبل أسابيع من الإعلان الرسمي عن الثغرة. تخيل لو كنت تستطيع رؤية المشكلة قبل أن يراها الآخرون! هذا هو جوهر الفكرة. عند تحليل هذه الملاحظات بعين ناقدة، فإنك لا تتفاعل وحسب؛ بل تكتشف المشكلات قبل الجميع.
عندما يقوم مشروع برمجي بتضمين آلية مصادقة جديدة، يراها معظم الناس كخطوة لتعزيز الأمان. لكن المدقق الخبير يراها كـ«مسار كود جديد تماماً يحدد من يدخل»، وقد كُتب تحت ضغط الوقت وشُحن دون أن يتعرض للهجوم بعد. خذ على سبيل المثال دالة 'checkAutoType' في مكتبة Fastjson الشهيرة في Java. أُضيفت كبوابة أمان، لكنها تحولت إلى خارطة طريق للثغرات، حيث تم تجاوزها مراراً وتكراراً لسنوات، وكل تجاوز كان يُصبح ثغرة CVE جديدة. هذا يوضح كيف أن الدفاع نفسه يمكن أن يكشف عن مواضع الاستهداف.
إذاً، ما هي الإشارات التي يجب البحث عنها في ملاحظات الإصدار؟
1. **آليات المصادقة الجديدة:** كما ذكرنا، تحقق من كيفية مقارنة السلاسل، ونقص حدود المعدل، والسلوكيات الافتراضية. غالباً ما تغطي هذه الآليات نقاط الدخول الرئيسية، لكنها قد تتجاهل واجهات برمجة التطبيقات الداخلية الجديدة.
2. **اللغة الغامضة حول 'التعزيز':** عندما يذكر الإصدار تحسينات أمنية عامة دون تفاصيل، فقد يكون ذلك إصلاحاً صامتاً. قد تكون المشاريع تفعل ذلك لكسب الوقت قبل الكشف الكامل. مهمتك هنا هي مقارنة أكواد الإصدارات للعثور على التغيير المحدد والبحث عن مسارات كود أخرى مشابهة لم تحصل على نفس الإصلاح.
3. **تحديث التبعيات (خاصة المحللات - Parsers):** إذا رأيت جملة بسيطة مثل «ترقية التبعية X»، وخاصة إذا كانت X هي مكتبة تحليل، فهذه علامة تستدعي الانتباه. قد تخفي هذه الترقية تغييرات كبيرة في كيفية معالجة البيانات، مما قد يخلق ثغرات جديدة.
باختصار، تعلم قراءة ملاحظات الإصدار بعين ناقدة ومحللة. ابحث عن التغييرات الأمنية الجديدة، والتحسينات الغامضة، وتحديثات المكونات الأساسية. هذا النهج يضعك في موقع الريادة، مما يجعلك مكتشفاً للثغرات، وليس مجرد قارئ لها. ابقَ آمناً وذكياً!