يكشف تقرير تقني جديد أن وضع تشفير AES-CBC، الذي لا يزال مستخدمًا على نطاق واسع، أصبح ضعيفًا وغير آمن لتطبيقات الويب الحديثة بسبب افتقاره لضمانات السلامة. يقترح الخبراء الانتقال إلى AES-GCM، الذي يوفر تشفيرًا مصادقًا عليه لحماية بياناتك بفعالية.
إذا كنت مطور ويب أو تهتم بأمن البيانات، فإليك معلومة مهمة تحتاج إلى معرفتها: وضع التشفير AES-CBC، الذي قد تستخدمه أنت أو المواقع التي تزورها، لم يعد آمنًا بما يكفي لتطبيقات الويب الحديثة. هذا يعني أن هناك حاجة ملحة لتحديث أساليب التشفير لحماية معلوماتك بشكل أفضل.
يعتمد الأمن الرقمي الحديث، سواء كان ذلك في تأمين رموز الجلسات، أو حماية قواعد البيانات على جانب العميل، أو تأمين بيانات واجهات برمجة التطبيقات (API)، على معيار التشفير المتقدم (AES). ومع ذلك، لا تزال العديد من الأنظمة القديمة والدروس التعليمية تستخدم وضع «تسلسل الكتل المشفرة» (AES-CBC). يعتقد الكثيرون أن استخدام مفتاح بحجم 256 بت وحده يجعل البيانات منيعة، لكن هذا الاعتقاد خاطئ. في الأنظمة الموزعة المعقدة اليوم، مجرد الحفاظ على سرية البيانات دون ضمان سلامتها (أي عدم العبث بها) يمكن أن يؤدي إلى كوارث أمنية حقيقية.
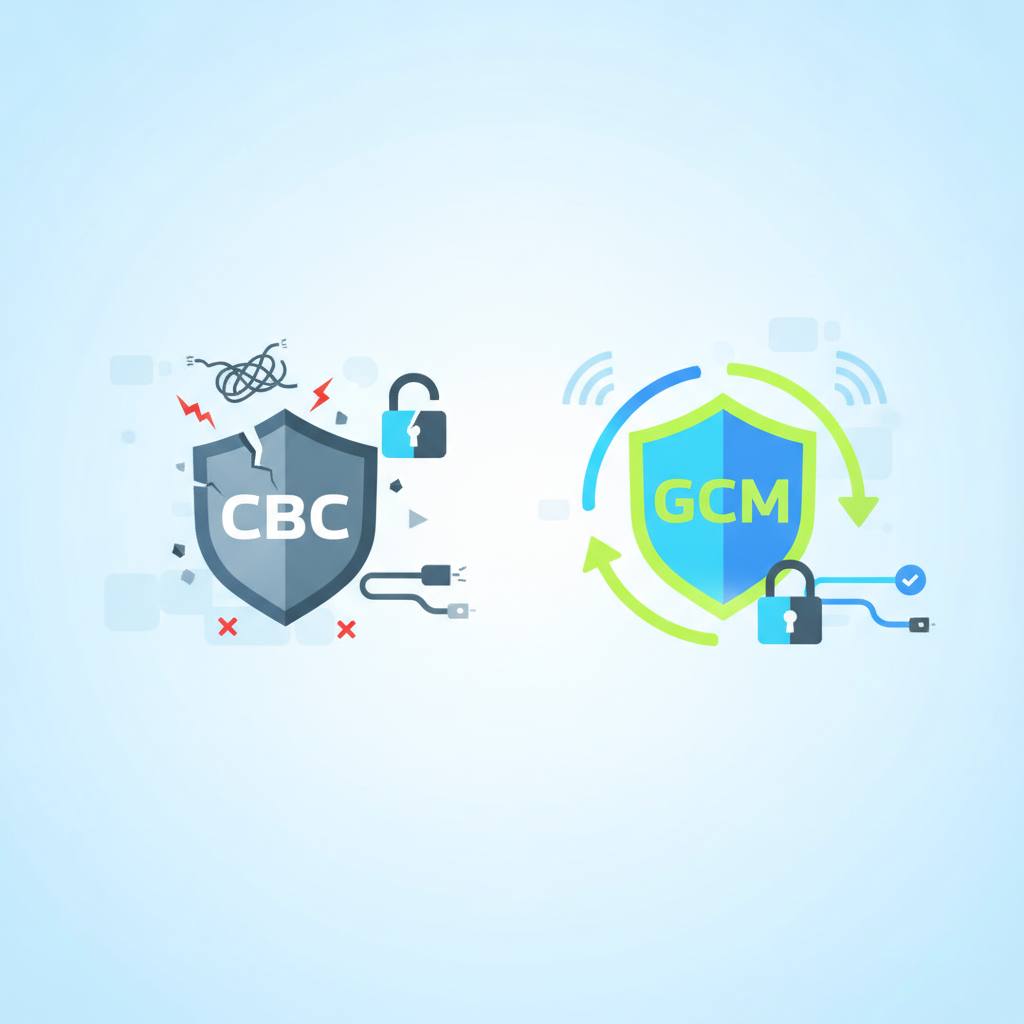
تظهر مشكلات AES-CBC تحت هجمات الشبكة النشطة، مثل هجمات «أوراكل الحشو» و«قلب البتات»، التي تستغل نقاط ضعف في طريقة معالجته للبيانات. هذه الهجمات ممكنة لأن AES-CBC يركز فقط على التشفير ولا يوفر أي وسيلة للتحقق مما إذا كانت البيانات قد تم تعديلها بعد تشفيرها. هنا يأتي دور وضع «غالوا/العداد» (AES-GCM).
يعالج AES-GCM هذه المشكلات من خلال تقديم «التشفير المصدق عليه مع البيانات المرتبطة» (AEAD). هذا يعني أنه لا يقوم بتشفير بياناتك فحسب، بل يتحقق أيضًا من سلامتها وأصالتها. إنه مثل وضع ختم سري على رسالتك يخبرك إذا ما حاول أي شخص فتحها أو تغييرها. يستخدم AES-GCM الرياضيات المعقدة لـ GHASH وهياكل 'عداد الأشجار' لضمان أمان فائق. كما أنه يتجنب الأخطاء الكارثية الناتجة عن تكرار المفتاح الأولي (IV) أو المتغير العشوائي (nonce).
بالنسبة للمطورين، الخبر الجيد هو أن الانتقال إلى AES-GCM أصبح أسهل. هناك تطبيقات جاهزة للاستخدام لا تعتمد على أي مكتبات خارجية وتستخدم واجهة برمجة تطبيقات تشفير الويب (Web Crypto API) القياسية. هذا يجعله حلاً عمليًا وقويًا لتأمين تطبيقات الويب والخدمات الخلفية الخاصة بك. لذلك، حان الوقت لإعادة تقييم طريقة تشفير بياناتك والانتقال إلى AES-GCM لضمان أمان حقيقي في عالم الويب الحديث.