اكتشف باحثون أن آلاف أجهزة راوتر MikroTik مكشوفة لخدمة SSH على الإنترنت، مما يجعلها عرضة لاختراق يمنح المهاجمين تحكمًا كاملًا. تحقق من إعدادات جهازك لحماية شبكتك.
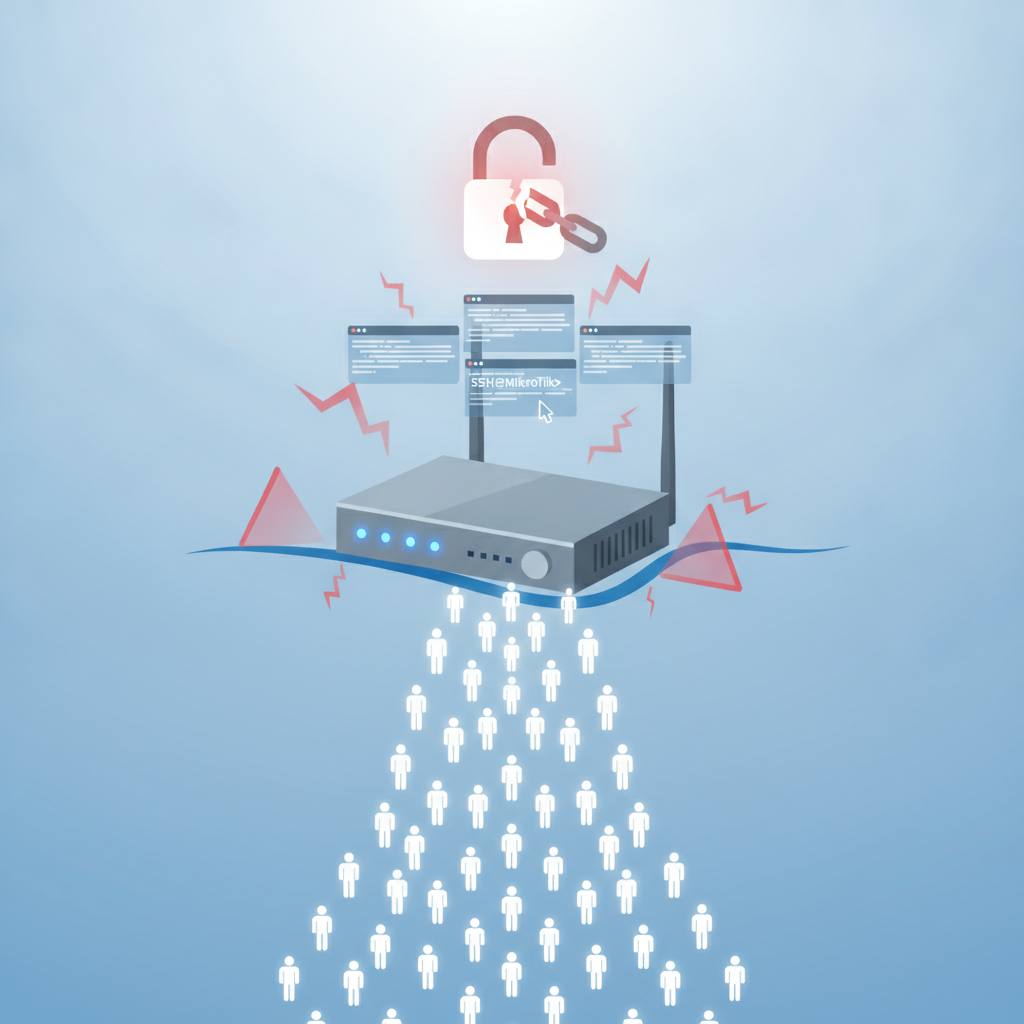
مرحباً بكم في مدونة WondTech! لدينا اليوم تحذير أمني مهم يخص آلاف أجهزة الراوتر من نوع MikroTik. اكتشف الخبراء أن حوالي 9,560 جهاز راوتر MikroTik حول العالم لا تزال تستجيب لطلبات الاتصال عبر بروتوكول SSH من الإنترنت مباشرة، وهذا يعني أنها مكشوفة بشكل خطير.
ماذا يعني هذا بالنسبة لك؟ إذا كنت تمتلك جهاز راوتر MikroTik في منزلك أو عملك، أو تدير شبكة تستخدم هذه الأجهزة، فأنت بحاجة ماسة للاهتمام بهذا الأمر. هذا الكشف لخدمة SSH من الإنترنت هو بالضبط الشرط الذي يستغله المهاجمون لاختراق هذه الأجهزة. هناك ثغرات أمنية خطيرة، مثل CVE-2026-67277 و CVE-2026-86060، التي كشفت عنها CERT Polska في سبتمبر 2026، تسمح للمهاجمين غير المصرح لهم بالحصول على تحكم إداري كامل بجهازك بمجرد استغلالهم لهذه الثغرات. لقد أضافت وكالة الأمن السيبراني والبنية التحتية (CISA) هاتين الثغرتين إلى قائمة الثغرات المعروفة والمستغلة فعلياً، مما يؤكد مدى خطورتها وأهمية التعامل معها بجدية.
كشفت عمليات البحث أن هناك ما يقارب 8.09 مليون جهاز يستخدم نظام التشغيل RouterOS من MikroTik مرئية على الإنترنت بشكل عام، ولكن العدد الأكثر إثارة للقلق هو الـ 9,560 جهاز التي لا تزال تكشف خدمة SSH. هذا الرقم ليس مجرد إحصائية، بل يمثل نقطة ضعف حقيقية يمكن استغلالها. من المهم أن نتذكر أن هذا الرقم هو تقدير 'أدنى'، مما يعني أن العدد الفعلي للأجهزة المعرضة للخطر قد يكون أكبر. عادةً، يجب أن تكون خدمة SSH، التي تستخدم لإدارة الجهاز عن بعد، غير مكشوفة للإنترنت العام إلا إذا كان هناك سبب ضروري جداً لذلك، ومع إجراءات أمنية مشددة.
لذا، إذا كنت تستخدم جهاز MikroTik، فننصحك بشدة بالتحقق من إعداداتك. تأكد من أن خدمة SSH ليست مفتوحة للإنترنت من الخارج دون داعٍ. إذا لم تكن تستخدمها، فقم بتعطيلها. إذا كنت تحتاجها، فقم بتقييد الوصول إليها من عناوين IP محددة فقط، واستخدم كلمات مرور قوية جداً وفريدة. والأهم من ذلك، تأكد دائماً من أن برنامج جهاز الراوتر لديك محدّث بأحدث الإصدارات لترقيع أي ثغرات أمنية معروفة. حماية شبكتك تبدأ من جهاز الراوتر الخاص بك.
ماذا يعني هذا بالنسبة لك؟ إذا كنت تمتلك جهاز راوتر MikroTik في منزلك أو عملك، أو تدير شبكة تستخدم هذه الأجهزة، فأنت بحاجة ماسة للاهتمام بهذا الأمر. هذا الكشف لخدمة SSH من الإنترنت هو بالضبط الشرط الذي يستغله المهاجمون لاختراق هذه الأجهزة. هناك ثغرات أمنية خطيرة، مثل CVE-2026-67277 و CVE-2026-86060، التي كشفت عنها CERT Polska في سبتمبر 2026، تسمح للمهاجمين غير المصرح لهم بالحصول على تحكم إداري كامل بجهازك بمجرد استغلالهم لهذه الثغرات. لقد أضافت وكالة الأمن السيبراني والبنية التحتية (CISA) هاتين الثغرتين إلى قائمة الثغرات المعروفة والمستغلة فعلياً، مما يؤكد مدى خطورتها وأهمية التعامل معها بجدية.
كشفت عمليات البحث أن هناك ما يقارب 8.09 مليون جهاز يستخدم نظام التشغيل RouterOS من MikroTik مرئية على الإنترنت بشكل عام، ولكن العدد الأكثر إثارة للقلق هو الـ 9,560 جهاز التي لا تزال تكشف خدمة SSH. هذا الرقم ليس مجرد إحصائية، بل يمثل نقطة ضعف حقيقية يمكن استغلالها. من المهم أن نتذكر أن هذا الرقم هو تقدير 'أدنى'، مما يعني أن العدد الفعلي للأجهزة المعرضة للخطر قد يكون أكبر. عادةً، يجب أن تكون خدمة SSH، التي تستخدم لإدارة الجهاز عن بعد، غير مكشوفة للإنترنت العام إلا إذا كان هناك سبب ضروري جداً لذلك، ومع إجراءات أمنية مشددة.
لذا، إذا كنت تستخدم جهاز MikroTik، فننصحك بشدة بالتحقق من إعداداتك. تأكد من أن خدمة SSH ليست مفتوحة للإنترنت من الخارج دون داعٍ. إذا لم تكن تستخدمها، فقم بتعطيلها. إذا كنت تحتاجها، فقم بتقييد الوصول إليها من عناوين IP محددة فقط، واستخدم كلمات مرور قوية جداً وفريدة. والأهم من ذلك، تأكد دائماً من أن برنامج جهاز الراوتر لديك محدّث بأحدث الإصدارات لترقيع أي ثغرات أمنية معروفة. حماية شبكتك تبدأ من جهاز الراوتر الخاص بك.